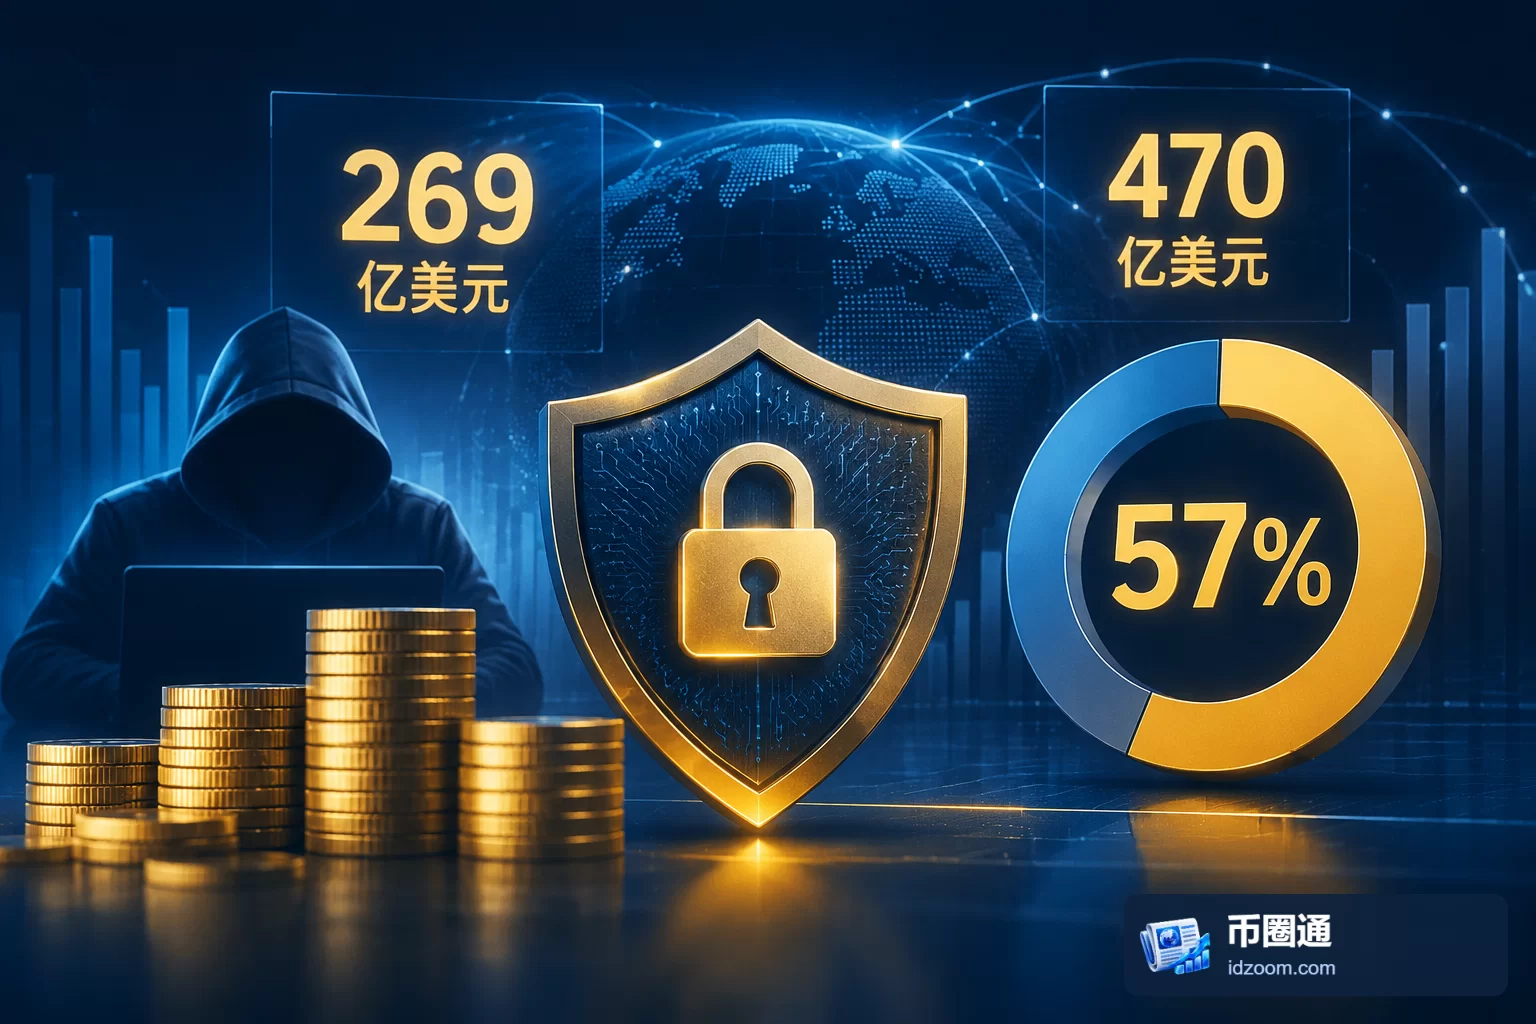
ARK Invest 数字资产研究主管 Lorenzo Valente 给出的一组比较,将加密行业的安全损失与收入规模放在了一起:自2017年以来,黑客攻击造成的累计损失约269亿美元,同期链上收入约470亿美元。两者之比约为57%,但这个比例的含义,需要与行业利润、用户损失率和安全事件发生概率区分开来。
57%衡量损失规模,不代表收入被盗比例
按上述数据计算,269亿美元除以470亿美元约为57.2%,与57%的概括基本一致。这一比较说明,累计被盗资产的规模,相对于同期链上收入已经相当可观。
不过,“每产生1美元链上收入,就有约0.57美元资产遭窃”是一种规模换算。被盗资产与链上收入是不同指标:前者衡量安全事件涉及的资产价值,后者衡量链上活动产生的收入。把两者相除,并不意味着每笔收入都有57%被黑客拿走,也不能据此推导用户本金的损失概率。
同样,470亿美元链上收入不能直接视为行业净利润。因此,269亿美元损失也不能简单从收入中扣除,再将差额解释为整个行业的盈利。这个比例适合呈现安全代价的量级,不足以单独描述行业经营状况。
单次事件与年度收入比较,突出的是冲击集中度
Valente 还称,币安单次被盗金额高达63.6亿美元,超过2026年截至11月12日整个加密行业的链上收入。63.6亿美元是单次事件涉及的金额,与2017年以来约269亿美元的累计损失不是同一统计对象。
这里比较的是一次事件的资产损失与一个年度内的收入流量,观察窗口并不相同。如果采用其给出的金额,单次事件约占269亿美元累计损失的23.6%。这一占比提示,大额事件可能显著影响累计损失指标;仅看累计总额,无法判断攻击是否持续高发,也无法判断损失是否均匀分布于不同年份和业务。
安全影响既涉及资产,也涉及业务承受能力
Valente 认为,安全问题已成为制约加密行业进一步发展的关键瓶颈。从这些数字出发,更有依据的判断是:安全损失的量级,足以成为评价行业发展质量时必须单独考察的变量。链上收入增加,并不能自动证明承载这些业务的资产保护能力同步改善。
其影响至少有两个层面。对资产持有人而言,关键是资产是否暴露于攻击,以及事件发生后的实际可追回程度;对业务经营者而言,关键是损失由谁承担、是否形成赔付义务,以及正常收入能否支持安全投入和后续处置。这些条件会影响同一笔被盗金额最终转化为多大的经济负担,不能仅凭57%的比值作出结论。
判断安全是否改善,还要看净损失与统计口径
进一步评估这组数字,需要明确链上收入涵盖哪些业务、被盗金额是否扣除了追回资产,以及跨年度资产如何计价。这些口径决定了累计损失与收入能否进行更细致的比较,也决定了不同阶段的数据是否可比。
我们的判断是,这组比较更适合作为安全负担的规模警示,而非衡量整个行业安全水平的单一评分。后续应观察可核对的事件明细、资产追回与赔付结果,以及同口径下各期损失和收入的变化。尤其需要防止将个别巨额事件造成的总量冲击,直接解释为所有链上业务具有相同风险。