Sanctum将多签保护下沉至个人钱包
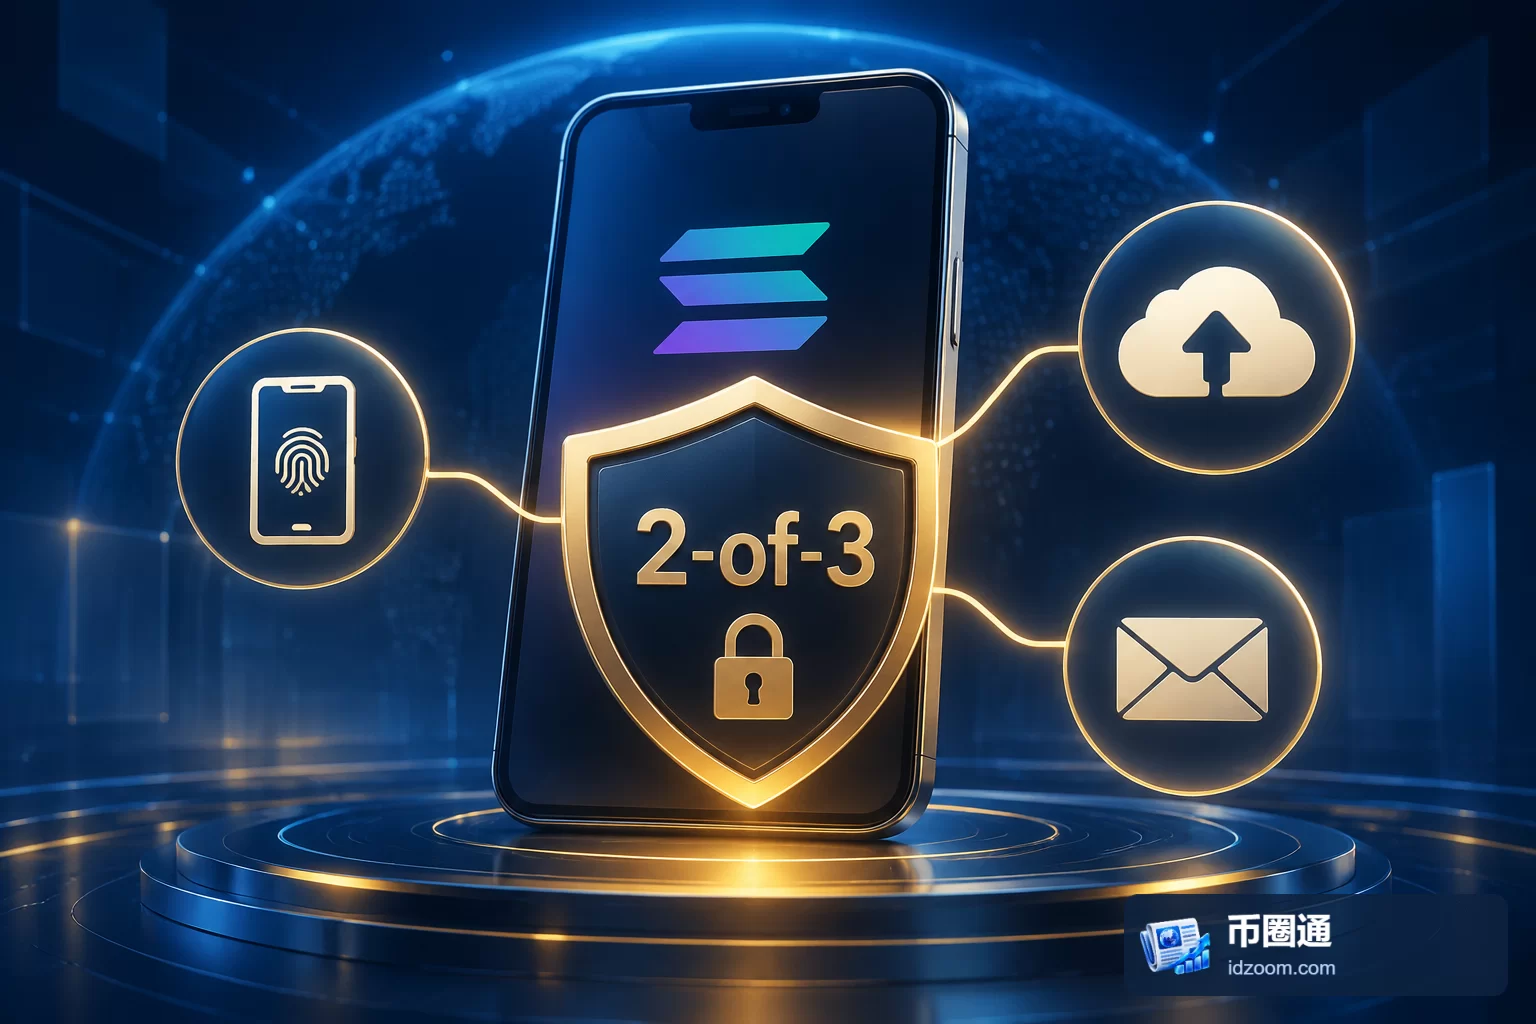
Solana质押协议Sanctum已为其消费端移动应用中的每个钱包启用2-of-3多重签名机制。每笔交易都必须获得三把密钥中的任意两把批准,控制权分别分布在用户手机、云端备份和与邮箱绑定的恢复密钥上。
手机密钥由设备保存并受生物识别保护,云端密钥存放在iCloud或Google Drive,恢复密钥则通过Turnkey与用户邮箱关联。即使手机丢失,只要云端密钥和恢复密钥仍可用,用户依然能够操作资金。该多签方案运行在Squads基础设施上,后者目前为Solana应用保护着超过150亿美元资产。
个人钱包与协议治理是两套安全层
Sanctum App 2.0于2026年10月1日上线时已提及多签保护,2026年11月5日宣布向应用内所有钱包全面推开,距首次提及约五周。它不同于Sanctum现有的6-of-11治理多签:后者负责协议升级,新方案则直接保护个人用户持有的资产。
从这些安排看,Sanctum解决的是单一私钥模式的两类核心失效风险:密钥被盗和密钥丢失。将控制权拆分后,单独攻破一个位置通常不足以完成交易;同时,用户不必自行搭建和协调多签账户,智能账户能力被直接嵌入钱包。
可恢复性提升也扩大了外部账户的责任
这一设计的实际改进在于恢复能力,而不是让资产获得额外收益。云端密钥依赖Apple或Google账户安全,恢复密钥又依赖邮箱和Turnkey,因此钱包安全边界被扩展到这些外部服务。用户若忽视邮箱、云盘的密码和双重认证,新增的密钥分散效果会被削弱。
截至更新后的市场反应较为平淡,没有出现明显价格波动。我们的判断是,这次部署更直接影响的是钱包使用门槛和用户信任,而非短期价格;其能否成为Solana生态的通用方案,还取决于个人用户是否愿意管理云端与邮箱账户,以及这类多签恢复机制在实际使用中的稳定性。