2026年11月4日,BNB Smart Chain上的CoreVault遭遇闪电贷攻击,攻击者操纵价格预言机后超额赎回,从协议InsurancePool保险池抽走160.26 BNB。TenArmorAlert的链上监测发现了这起事件,CertiK安全看板将损失估值为约11.22万美元。
赎回额度失真,保险池承担超额支出
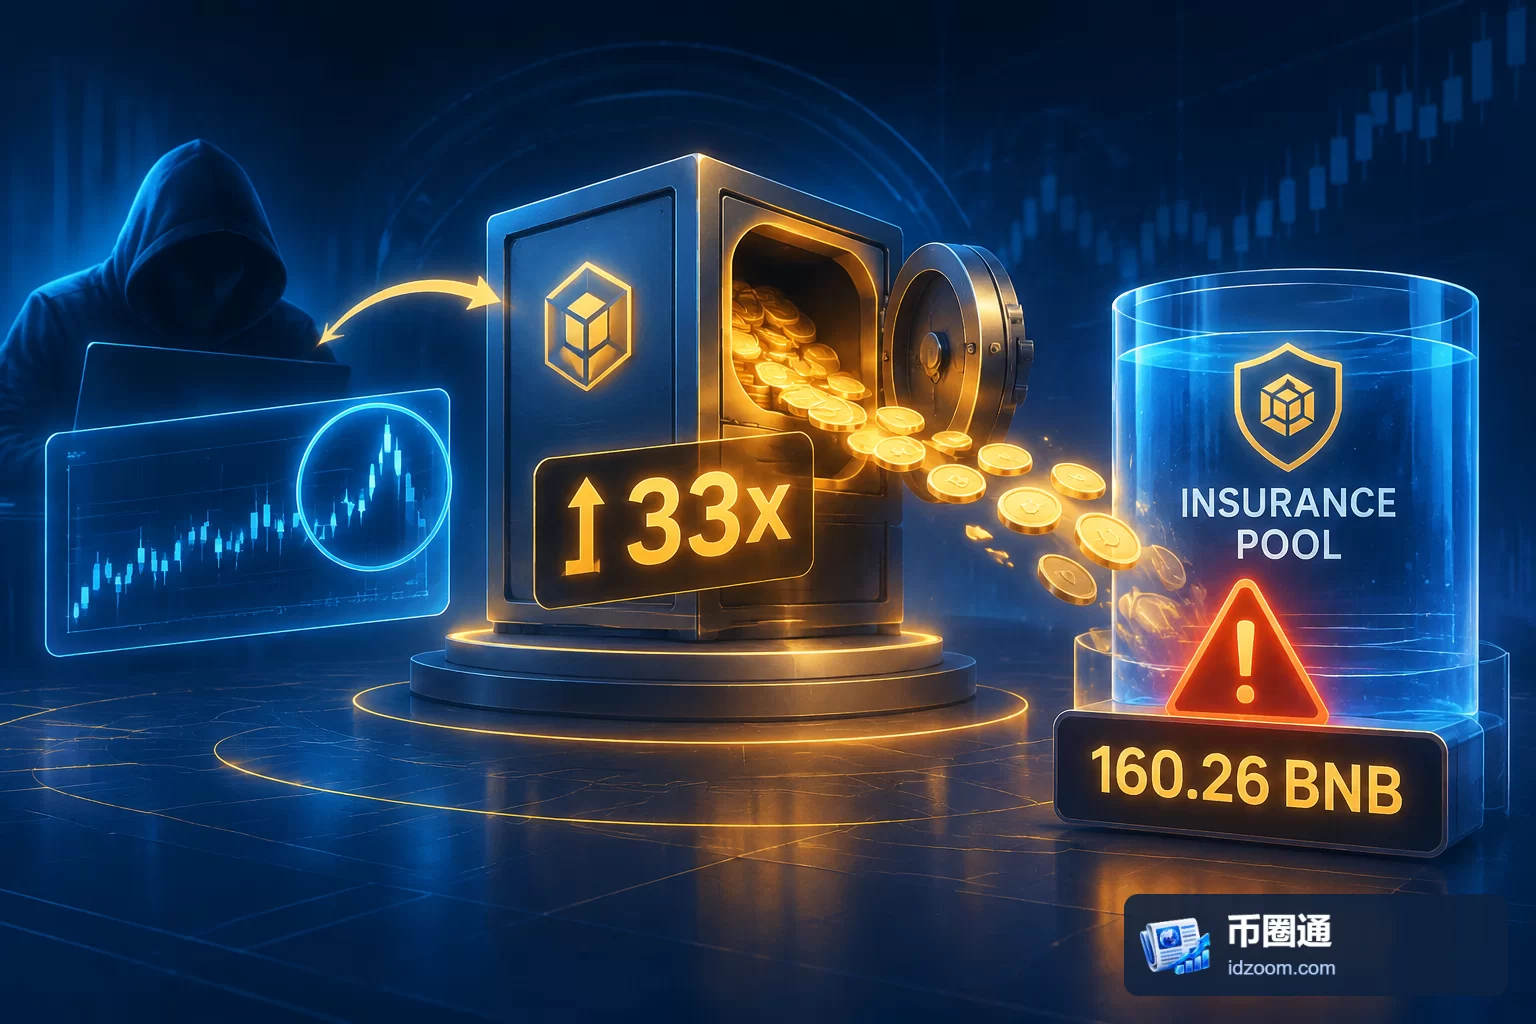
此次攻击的关键在于定价与赎回之间的传导:据披露,受操纵的价格使CoreVault赎回规模最高放大至正常应得额度的33倍,超额支付的资金来自InsurancePool。33倍描述的是赎回放大程度,160.26 BNB则是保险池被抽走的资产数量,两者衡量的对象不同。
同一笔160.26 BNB,另有研究汇总估值约11.23万美元。两项美元估值略有差异,但对应的BNB数量一致;衡量本次资产损失时,应以这一数量为共同口径。
临时借款如何转化为保险池损失
闪电贷允许借款人在一笔链上交易内借入并归还资金;若交易结束前无法满足还款条件,整笔交易就会回滚。它因此能提供短暂的大额资金,而价格预言机负责向合约提供资产定价。当被操纵的报价进入赎回计算,临时购买力便可能转化为超额提款额度。
从此次资金支付路径看,问题的实质是赎回定价失真能够直接动用保险池。即使闪电贷按要求归还,也只说明借贷环节完成,不代表赎回金额合理。保险池原本用于吸收损失,却成为异常赎回的付款来源,说明风险缓冲资金的保护效果仍取决于支取条件能否约束错误定价。
这一机制也划定了后续判断的边界:资金被抽走意味着保险池可用缓冲减少,但不能据此认定所有用户都已遭受同等比例损失。截至此次消息发布,尚无详细事后分析或重大追回、应对公告。后续需要观察CoreVault如何修正赎回定价约束,以及是否提出保险池补充安排;这些处置将影响风险缓冲能否恢复。