GitBook披露定向攻击并暂停部分服务
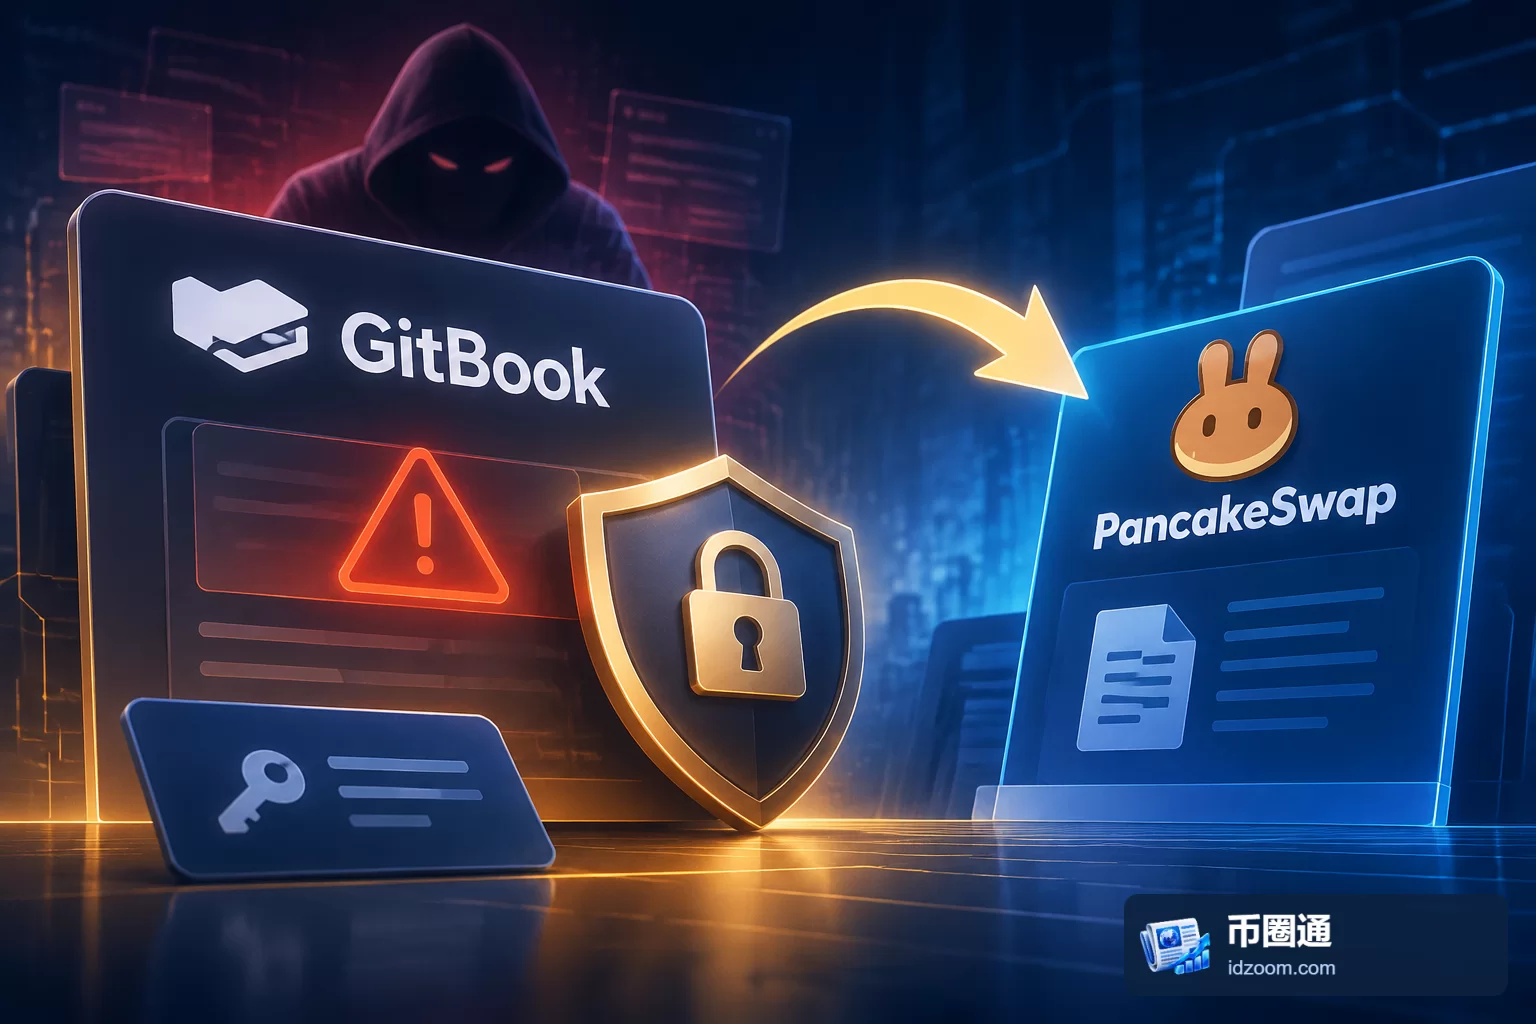
文档平台GitBook披露,11月2日19时(中欧时间)遭遇一次利用AI代理实施的定向网络攻击,攻击者未经授权获取了部分基础设施凭证。GitBook称已迅速发现入侵并采取遏制措施,期间曾将需要身份验证的应用和文档站点下线。
截至目前,可能暴露的信息包括API令牌、集成密钥、Git Sync(用于连接代码仓库的同步凭证)秘密,以及用户向GitBook AI助手提交的问题。GitBook没有说明攻击者具体如何使用AI工具、涉及哪些AI系统或凭证通过何种方式取得,也没有证据表明其托管内容遭到修改,因此“AI代理参与攻击”不能直接等同于GitBook自身AI产品导致入侵。
真正需要处置的是凭证和外部连接
GitBook表示,调查发现可能受影响的范围涉及集成令牌、Git Sync秘密和API令牌。这些凭证并不一定改变公开文档本身,却可能被用于让软件自动访问GitBook,或连接代码仓库及其他外部服务。
我们的判断是,这起事件的风险重点不在公开页面能否继续浏览,而在文档平台与私有账户、代码仓库和自动化工具之间的信任关系。GitBook曾通过缓存版本维持部分公开文档可读,但缓存只能降低访问中断的影响,无法替代对已暴露凭证的撤销和更换。
PancakeSwap迁移文档以降低连带风险
加密交易平台PancakeSwap在获悉事件后曾暂时关闭其文档,并表示自身系统未被攻破、PancakeSwap应用未受影响。平台同时提醒用户,官方文档不会要求连接钱包或批准代币。
随后,PancakeSwap宣布已将文档从GitBook迁移至自有控制的基础设施,原有文档链接继续有效。这个处置并不能证明其系统曾经受损,但说明当第三方文档平台出现凭证风险时,项目方可能优先切断依赖关系,避免用户继续通过受影响入口获取操作指引。
GitBook要求客户轮换多类密钥
GitBook称已阻断攻击者、处理相关漏洞、替换自身基础设施凭证,并使客户API令牌失效。公司要求用户轮换现有GitBook API令牌,同时更换用于连接外部工具和已发布集成的第三方API令牌及秘密。
使用其MCP(模型上下文协议)服务器的用户还需要重新认证。MCP可让AI助手及其他软件工具连接GitBook等服务,因此重新认证和更换关联密钥是恢复连接的必要步骤。就已披露事实而言,GitBook可以确认凭证处置和服务恢复进展,但尚不足以确认所有潜在凭证是否都被实际利用,后续仍应关注受影响凭证范围及服务降级是否完全结束。