
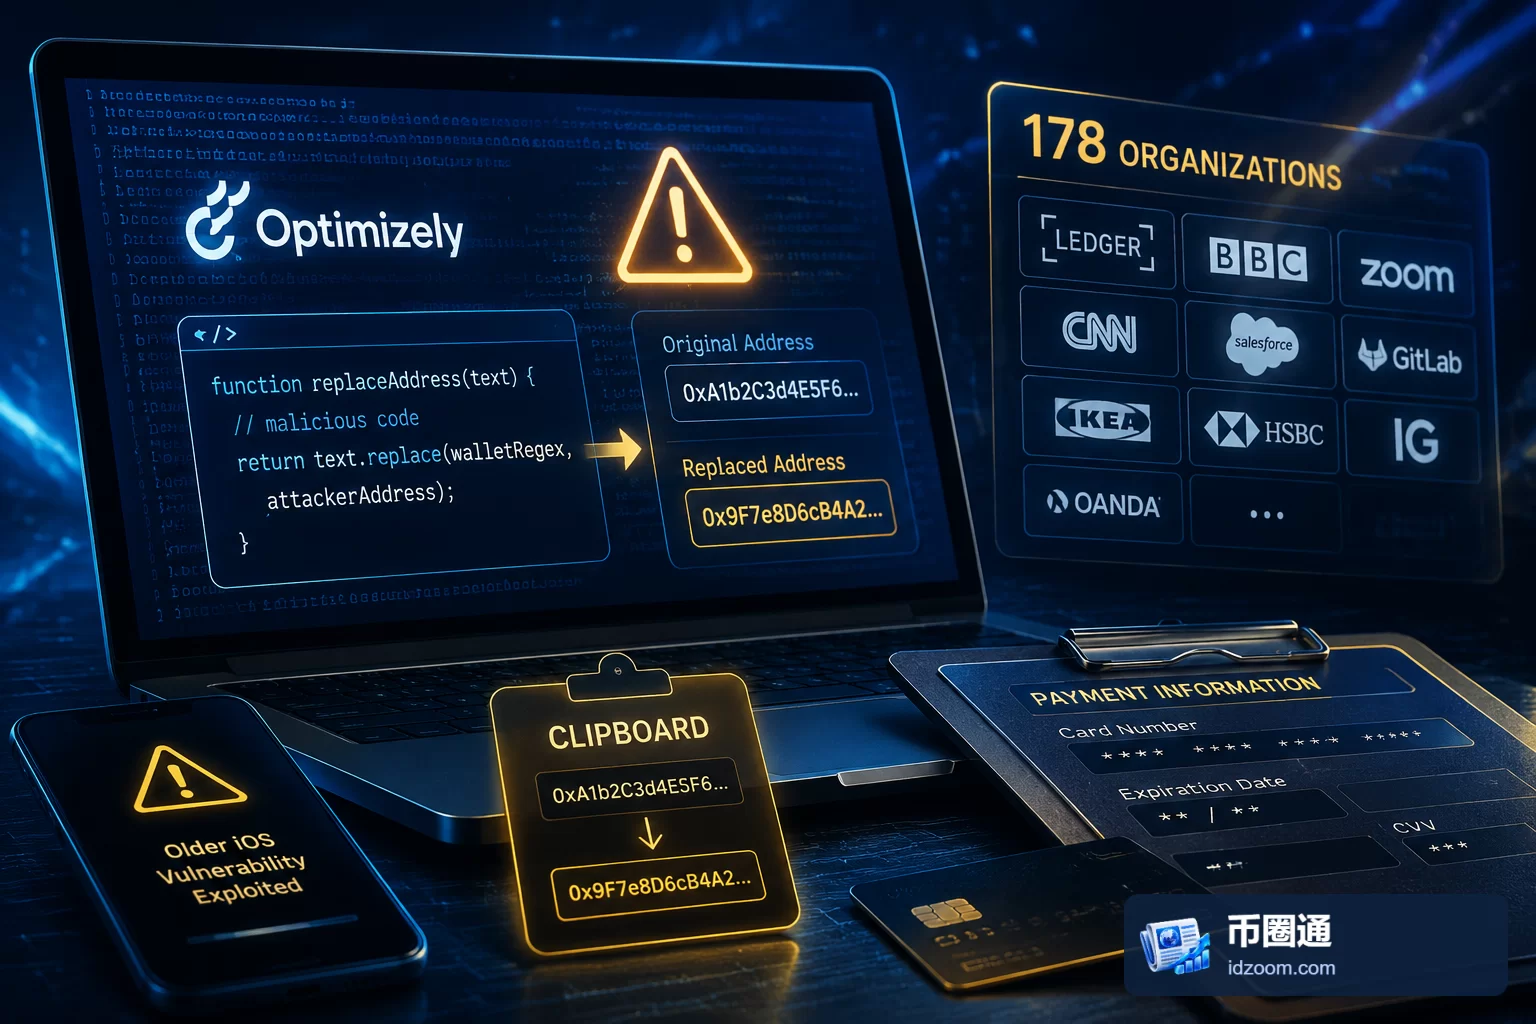
网站本身没有被攻破,访客仍可能复制到攻击者的钱包地址。Optimizely网站实验服务遭恶意代码注入,Ledger、BBC、Zoom等178家机构使用的脚本受到影响。这起事件暴露的关键风险,是第三方脚本进入可信页面后,能够改变用户看到和复制的收款信息。
第三方脚本把攻击带入可信网站
Optimizely用于帮助企业测试网站的不同版本。该公司确认,未经授权的一方利用Experimentation产品漏洞,向部分客户项目添加恶意JavaScript。发言人Victoria Johnson进一步指出,漏洞涉及账户注册流程,但攻击者如何进入其他客户项目,仍未得到完整解释。
安全公司Report URI检查了1611个Optimizely脚本,在其中188个发现恶意代码,涉及178家机构,包括Ledger、Zoom、BBC、CNN、Salesforce、GitLab、宜家、汇丰,以及IG和OANDA。188是受影响脚本数量,178是机构数量,两者不能直接等同于受害用户规模。
恶意代码由Optimizely自己的可信服务器提供,因此相关网站即使自身系统没有遭到入侵,也会加载攻击内容。从这一传播路径看,安全边界并不止于网站自身服务器:被授权执行的外部脚本,同样能够影响页面内的信息和操作。
地址替换攻击针对转账确认之前
恶意脚本会扫描页面上的有效钱包地址,将比特币、以太坊、Tron、Solana和TON等网络的地址替换为攻击者控制的地址。它还会替换复制到剪贴板中的地址,意味着用户在受影响页面打开期间复制地址,粘贴出的内容可能已经发生变化。
这类地址替换攻击改变的是转账目的地。对Ledger相关页面受到影响的理解,应限于此次披露的网页脚本风险;现有信息不足以据此认定硬件钱包私钥失窃。即使用户正确操作钱包,若输入的收款地址已被替换,签名确认也可能授权一笔流向错误地址的交易。
Report URI更新称,攻击者钱包共收到约7150美元加密资产,主要为比特币、莱特币和USDT,随后被清空。这是已识别攻击者钱包的收款规模,并非178家机构的损失总额,也不能覆盖银行卡窃取和设备攻击可能带来的影响。
支付表单与旧版iOS也受到威胁
此次注入代码不只替换加密地址,还会窃取用户在部分网站自有支付表单中输入的银行卡资料,但不包括通过Stripe等托管支付字段输入的信息。这一区别说明,支付信息由哪个页面组件接收,会影响恶意脚本能否触及数据;不能将所有支付场景视为同一种暴露程度。
在iPhone和iPad上,脚本还尝试加载针对旧版iOS的Coruna和DarkSword漏洞利用工具包。Report URI无法确定被盗卡号数量,也无法确定多少设备遭到入侵。因此,约7150美元的链上收款只能体现事件的一部分,不能据此判断整体影响有限。
代码已移除,仍需核对暴露期间的操作
Report URI发现,恶意代码最早于11月16日UTC时间凌晨出现,到当日晚些时候,其能够找到的全部相关脚本均已移除恶意内容。Optimizely表示,已修复漏洞、封堵易受攻击路径、移除注入代码、保护受影响账户,并通知客户及增加防护措施。
我们的判断是,此次处置阻断了已发现的代码分发路径,但不能自动消除此前发生的地址替换、信息窃取或设备攻击后果。排查应围绕暴露期间的具体行为展开,而不能仅凭网站目前恢复正常就结束核验。
Report URI创始人Scott Helme建议,11月16日访问过受影响网站的用户检查当日加密资产转账、更新iPhone和iPad系统,并留意银行卡账单;网站运营方则应检查Optimizely项目中的自定义代码并轮换凭据。后续判断事件范围,还需关注跨客户项目访问机制的解释,以及银行卡和设备受影响情况能否进一步确认。





