
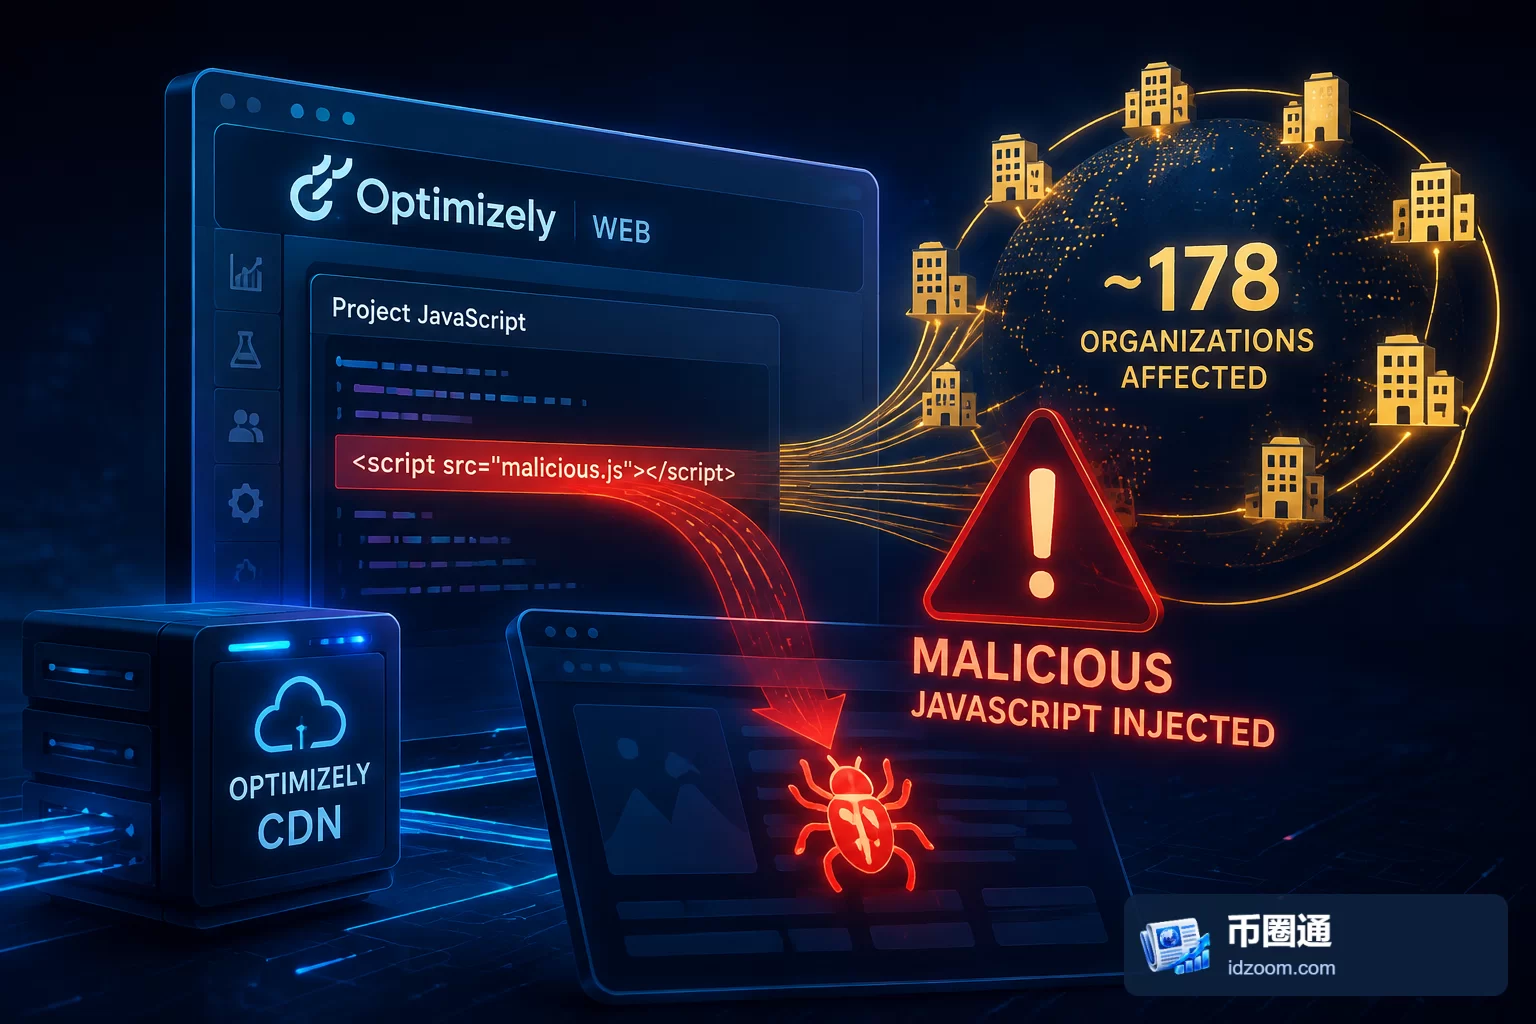
据安全研究员 Scott Helme 监测,11月16日,攻击者通过 A/B 测试与实验平台 Optimizely Web 向约178个组织的访客注入恶意 JavaScript,涉及188个受感染脚本。此次事件的关键在于,恶意代码被写入客户后台的“Project JavaScript”字段,并由 Optimizely 官方 CDN 分发:网站接入的第三方服务,由此成为攻击代码抵达访客浏览器的通道。
官方分发渠道为何成为风险入口
Optimizely Web 用于网站的 A/B 测试与实验,网站借此向访客展示不同版本的页面或功能。此类服务需要在网页中运行脚本,因此,其配置内容的安全性会影响加载这些脚本的访客。
此次攻击利用的是客户后台的“Project JavaScript”字段。攻击者写入的代码随后经由官方 CDN,也就是内容分发网络,交付给浏览器。这说明,资源来自服务商的正规域名,并不足以证明其内容安全;如果上游可执行代码被恶意修改,正常的分发流程也会传递攻击内容。
从这一机制看,事件应放在第三方脚本供应链风险下理解。但现有信息没有交代攻击者如何获得写入权限,不能进一步认定是账户失窃、权限配置问题,还是平台漏洞导致。
178个组织与188个脚本代表不同口径
从名单看,Zoom、BBC、CNN、HSBC、Ledger、Salesforce、GitLab、IKEA、Equifax、Air France-KLM、Peacock 等均在受影响之列,Optimizely 自身网站也不例外。名单覆盖媒体、金融、企业软件、消费服务与加密硬件等不同领域;我们的判断是,这种跨行业分布更像是风险沿共同使用的网页服务扩散,而不是只停留在某一个行业。
约178个组织是受影响主体的数量,188个则是受感染脚本的数量,两者均不等于实际受害访客人数,也不能直接用于计算资金损失。脚本被加载的页面、访客是否进入相关页面,以及恶意功能是否被触发,都会影响实际后果。
我们的判断是,这次事件值得关注的首先是共同依赖带来的传播范围。多个组织使用同一实验平台,意味着各自网站之外的配置与代码分发环节,也会影响访客安全;但名单规模本身并不能证明这些组织遭遇了同等程度的数据泄露。
钱包地址替换与信息窃取形成两类风险
恶意代码具备替换加密货币地址、窃取信用卡信息、Cookie 和截图的能力,并可攻击 iOS 设备。这些功能对应的风险并不相同:地址替换可能改变用户转账的收款对象;信用卡信息与截图窃取涉及支付信息和页面内容暴露;Cookie 被窃取则可能影响会话安全,具体后果取决于相关网站的认证安排。
因此,加密资产只是此次攻击的一部分。对访问受影响网站的用户而言,即使没有进行加密货币转账,页面中的支付信息或会话数据仍可能成为攻击目标。不过,具备窃取能力不等于所有访问者的信息均已被获取,对 iOS 设备的攻击也不能扩大解释为所有 iOS 访客都已失陷。
7000美元入账不能代表事件总损失
截至11月16日19:25 UTC,攻击者钱包已收到约7000美元加密货币。这是特定时点的钱包入账数据,不能直接认定为全部受害者损失,也无法覆盖信用卡信息、Cookie 或截图泄露可能造成的后果。
衡量事件影响,需要把代码传播范围、恶意功能执行情况和已发生的资金后果分别核实。现阶段,受感染脚本数量说明了传播规模,钱包入账提供了一个资金观察点,两者尚不足以拼出完整损失。
后续最关键的公开信息,是相关恶意脚本是否已被清除、异常写入权限是否被阻断,以及受影响页面和暴露时段能否得到确认。这些条件决定风险是否仍在持续,也关系到各组织能否准确界定需要通知和排查的访客范围。





