印度加密交易所Unocoin将安全事件中的加密资产损失估计修订为约20万美元,并承诺用自有资金承担。比金额更值得关注的是转账授权路径:平台曾要求钱包服务商冻结活动,但部分以太坊转账仍由Unocoin控制的两把密钥完成签名。服务入口暂停后,链上交易为何仍能继续,成为理解此次事件的关键。
损失评估改变,资产赔付与数据处置需分开
Unocoin在11月14日的更新中称,三个运营热钱包遭到入侵,备份密钥泄露是解释事件的重要线索。此前,平台的初步评估尚未发现加密资产缺失;新的约20万美元估算意味着损失判断已有变化,但仍需通过完整的资产与交易核对确认最终范围。
平台还披露客户信息可能暴露,同时表示尚未发现身份验证(KYC)文件被访问的证据。这两项表述应分别理解:可能存在信息泄露,并不等于已确认所有客户资料外流;未发现KYC文件被访问,也不能据此排除其他信息暴露。
自有资金赔付针对的是资产缺口,数据安全则需要另一套处置。即使账户余额得到补足,已经暴露的信息也不会因此恢复私密性。因此,客户需要关注的不只是赔付金额,还包括信息涉及范围及后续处理措施。
两把平台密钥,解释冻结后的授权路径
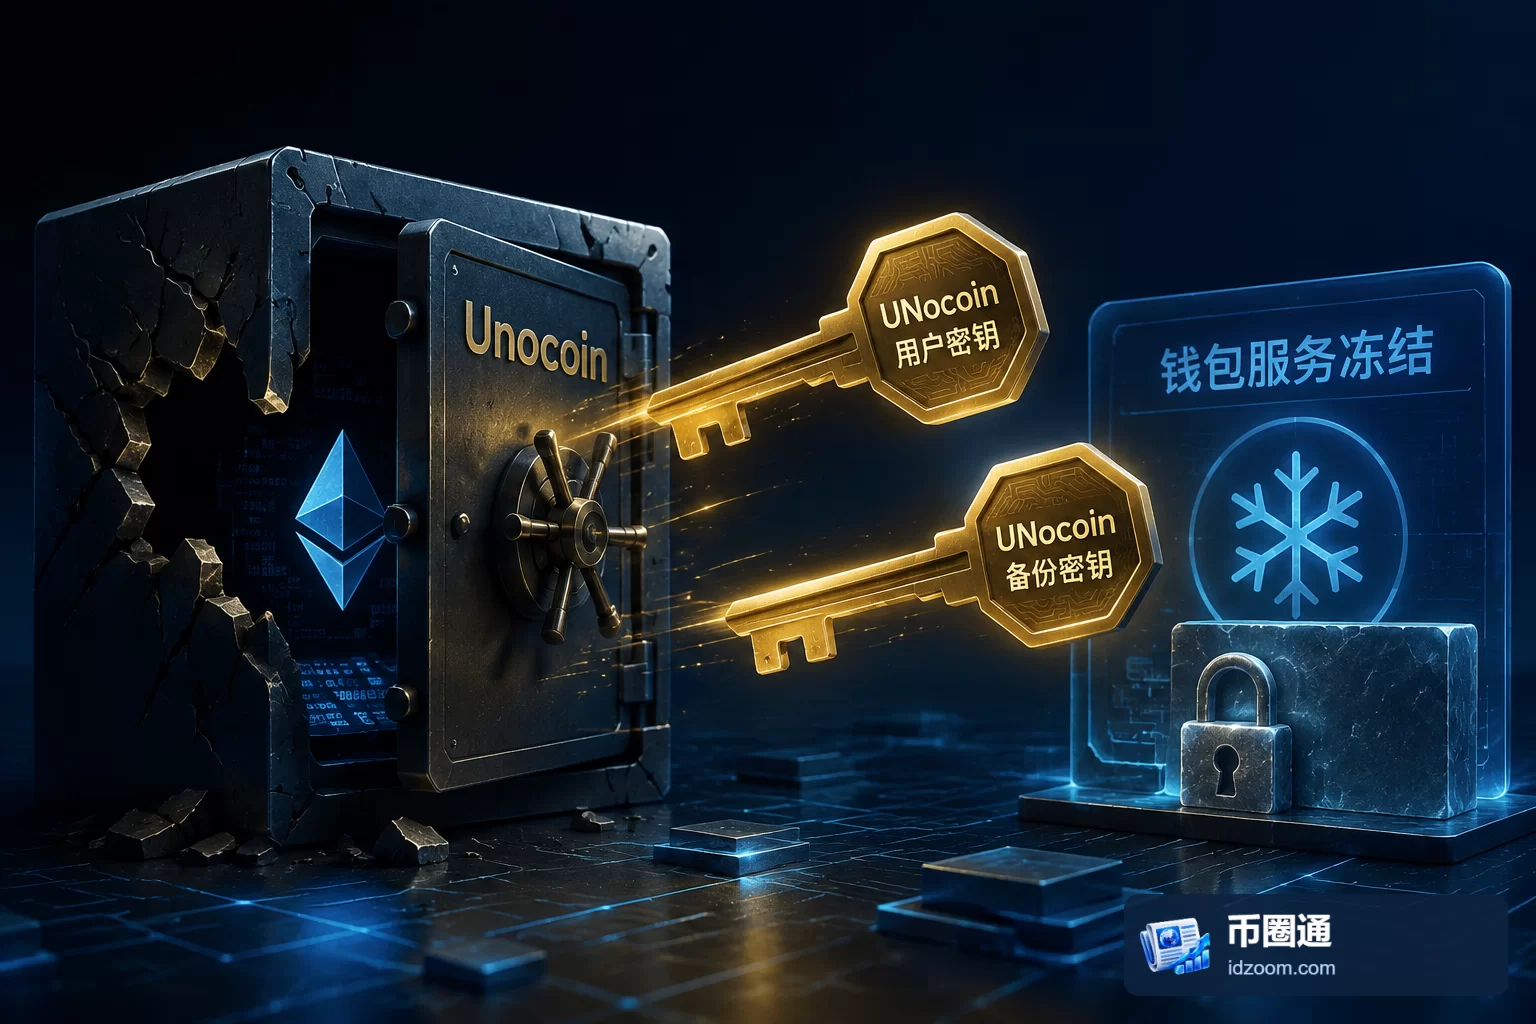
BitGo在11月13日披露,受影响的以太坊钱包采用三把密钥中任意两把即可授权的多重签名安排。Unocoin掌握用户密钥和备份密钥,BitGo掌握第三把。BitGo称,其审查的转账使用了Unocoin控制的两把密钥,并在BitGo平台之外广播。
这一结构允许钱包所有者在服务商无法提供服务时自行恢复资产。相应地,只要另外两把有效密钥能够共同签名,服务商拒绝使用自身密钥,也不足以阻止转账。暂停平台访问和撤销链上授权能力,是两个不同层面的控制。
从已披露的签名路径看,要求服务商冻结活动并不等于钱包已失去对外转账能力。这一判断适用于此次披露的密钥安排,不能扩大为对BitGo全部产品的结论。其自托管安排与托管产品在密钥控制权上存在区别,仅凭服务商名称,无法判断某个钱包的最终授权权归谁。
备份能否独立保存,比密钥数量更关键
此次事件提示,多重签名的保护效果取决于密钥之间是否真正独立。三把密钥、两把签名的设计减少了对单一签名方的依赖,但如果攻击者能够同时取得达到门槛的密钥,数量上的分散就无法阻止有效授权。
因此,备份密钥应与日常签名材料接受同等严格的保护。恢复机制需要让合法持有人在紧急情况下取回资产,也需要避免入侵者从同一受损环境中拼齐授权材料。业务层面的转账申请、团队审批,与实际持有可签名密钥也不是同一回事。
我们的判断是,本次事件值得关注的控制问题,在于恢复权限是否与日常操作形成了有效隔离。依据是已审查转账由两把Unocoin密钥完成授权,而不是BitGo参与签名。但这仍不能证明两把密钥通过同一路径泄露,更不能据此认定备份存储的具体缺陷;相关入侵方式仍在调查。
重建进展仍需与完整核对结果衔接
Unocoin表示正在重建基础设施,并调查备份材料如何遭到泄露。后续有实质意义的更新,应当把密钥泄露路径、最终资产损失、服务恢复情况和潜在信息暴露处置联系起来,说明受损范围与恢复措施是否对应。
目前的披露已经缩小了部分以太坊转账授权路径的疑问,却尚未解释攻击者如何取得相关密钥,也不足以说明整起事件已经解决。约20万美元仍是估计损失,BitGo的说明则针对其审查的以太坊转账;二者不能替代对三个受影响热钱包及全部相关交易的完整核对。