
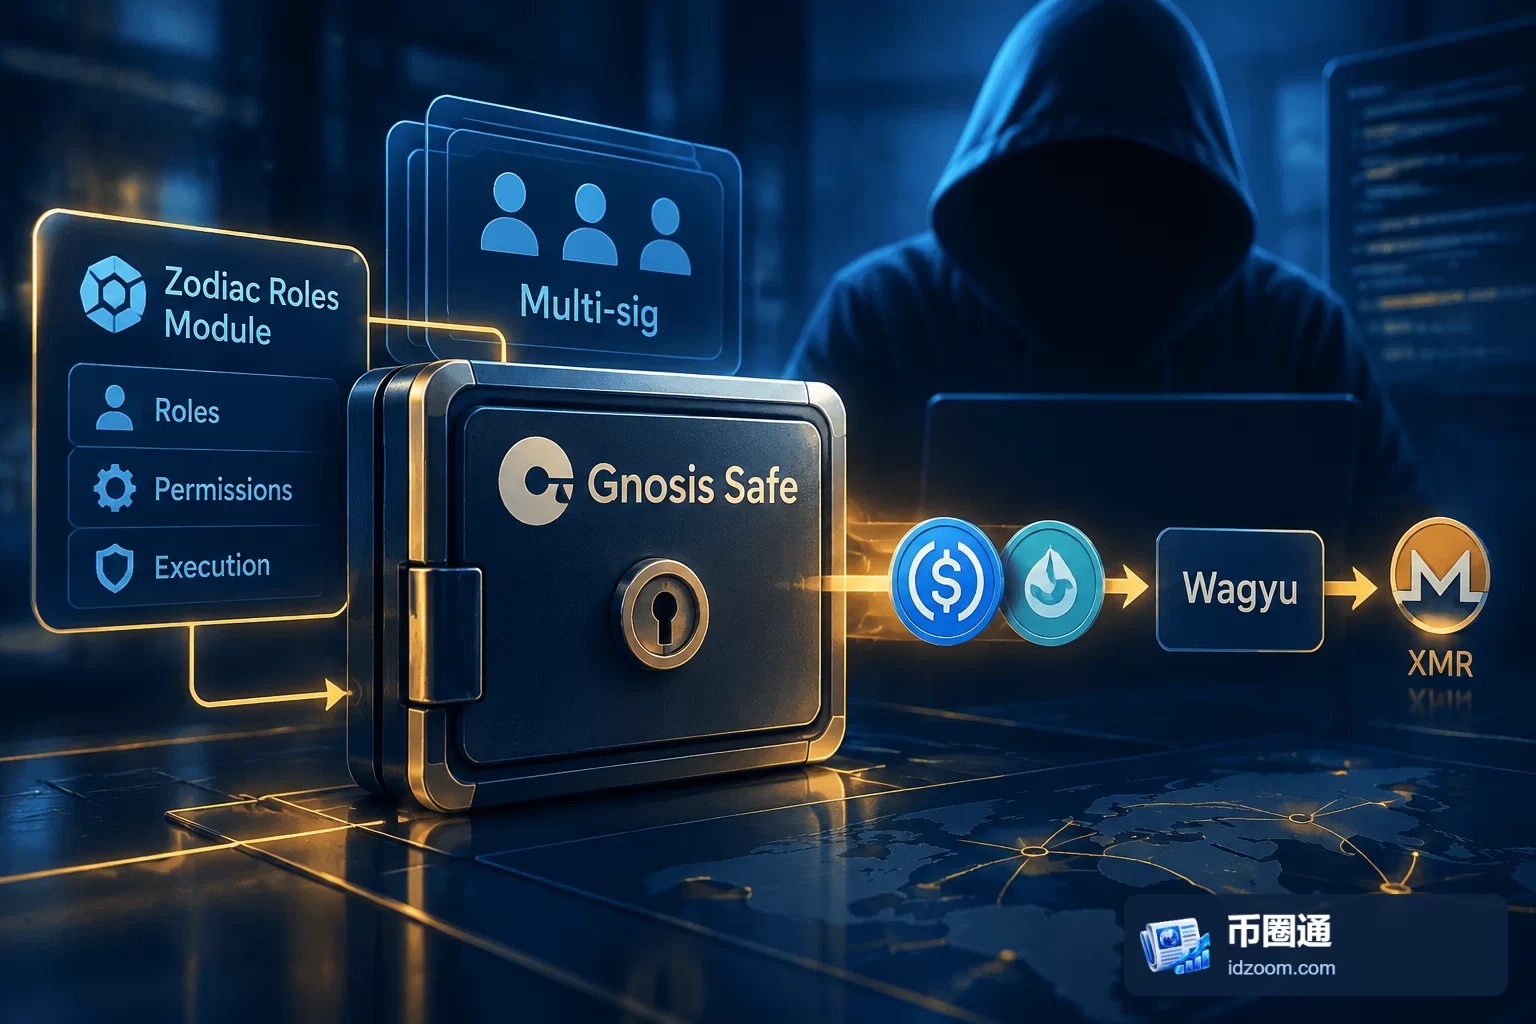
一个 Gnosis Safe 多签钱包疑似遭到入侵,监测信息称被盗资产总额为645万美元。此次事件的关键在于,攻击者利用了该钱包已有的 Zodiac Roles 模块。它提示的安全问题不只涉及多签签名本身,还涉及钱包此前授予模块的执行权限。
已列资产与被盗总额存在口径差额
Specter 监测称,攻击者通过该 Safe 现有的 Zodiac Roles 模块,盗走价值430万美元的 USDC 和170万美元的 syrupUSDC。被盗资金随后被兑换,其中120万美元通过 Wagyu 立即存入 XMR(门罗币)。钱包遭入侵的具体方式仍保留“可能”的判断。
这组数据需要区分总额与已列明资产:430万美元与170万美元相加为600万美元,与645万美元的被盗总额相差45万美元。现有信息不足以解释这一差额,因此不能将两项资产视为完整损失清单,也不能自行将差额归入某种代币或费用。
同样,120万美元描述的是后续一部分资金的去向,并非全部被盗资产均已进入 XMR。被盗规模、已列资产与后续资金路径属于不同统计范围,混为一谈会放大对损失构成及转移进度的判断。
模块权限扩大了多签钱包的审查范围
多签钱包通常通过多个签名方共同授权交易,降低单一签名凭证失守带来的风险。但钱包还可能启用模块,让特定操作按预设权限执行。Zodiac Roles 模块涉及角色与权限安排,因此,审视此类钱包时,需要同时看签名门槛和模块获准执行的操作。
本次监测指向的是一个已存在的模块,而非仅仅指出钱包使用了多签。这意味着,分析资产为何能够被转出,必须进一步核对相关角色、调用权限和授权范围。不过,“利用模块”本身不足以证明模块代码存在漏洞,也不足以确定签名密钥是否泄露,或权限配置是否有误。
我们的判断是,这起事件更直接的警示是:多签安全不能只用签名人数衡量。如果模块拥有转移资产所需的权限,其授权条件同样构成资产安全边界。这个判断针对权限结构,并不等于已经确认此次攻击绕过了哪一道签名检查。
资金兑换增加了后续核对的复杂度
资产被盗后的兑换,使事件分析从“哪些资产离开钱包”延伸到“兑换所得流向何处”。已披露的路径包括120万美元通过 Wagyu 存入 XMR,但这一局部路径不足以说明其余资金的位置,也不能据此认定全部资金已完成同样的处理。
对损失核算而言,原始被盗代币、兑换后的资产和后续转移金额需要分别追踪。否则,同一笔资金在不同环节可能被重复计入,或被误认为新的损失。后续若出现更多资金路径信息,应先核对其是否属于现有被盗总额,再判断其对追踪工作的意义。
责任判断取决于授权与调用证据
此次风险首先落在具体钱包及其启用模块的权限安排上,现有事实尚不足以扩展为所有 Gnosis Safe 钱包或所有 Zodiac Roles 使用者均面临相同问题。将个别钱包事件直接归结为整个多签机制失效,也超出了证据范围。
后续最有解释力的信息,是涉事角色实际拥有的权限、触发资产转移的调用记录,以及攻击者如何取得执行相关操作的条件。这些证据才能帮助区分代码问题、配置问题或授权凭证问题。与此同时,645万美元总额与600万美元已列资产之间的差额,也需要更完整的资产清单加以核对。





