币安员工因虚假面试流程遭入侵
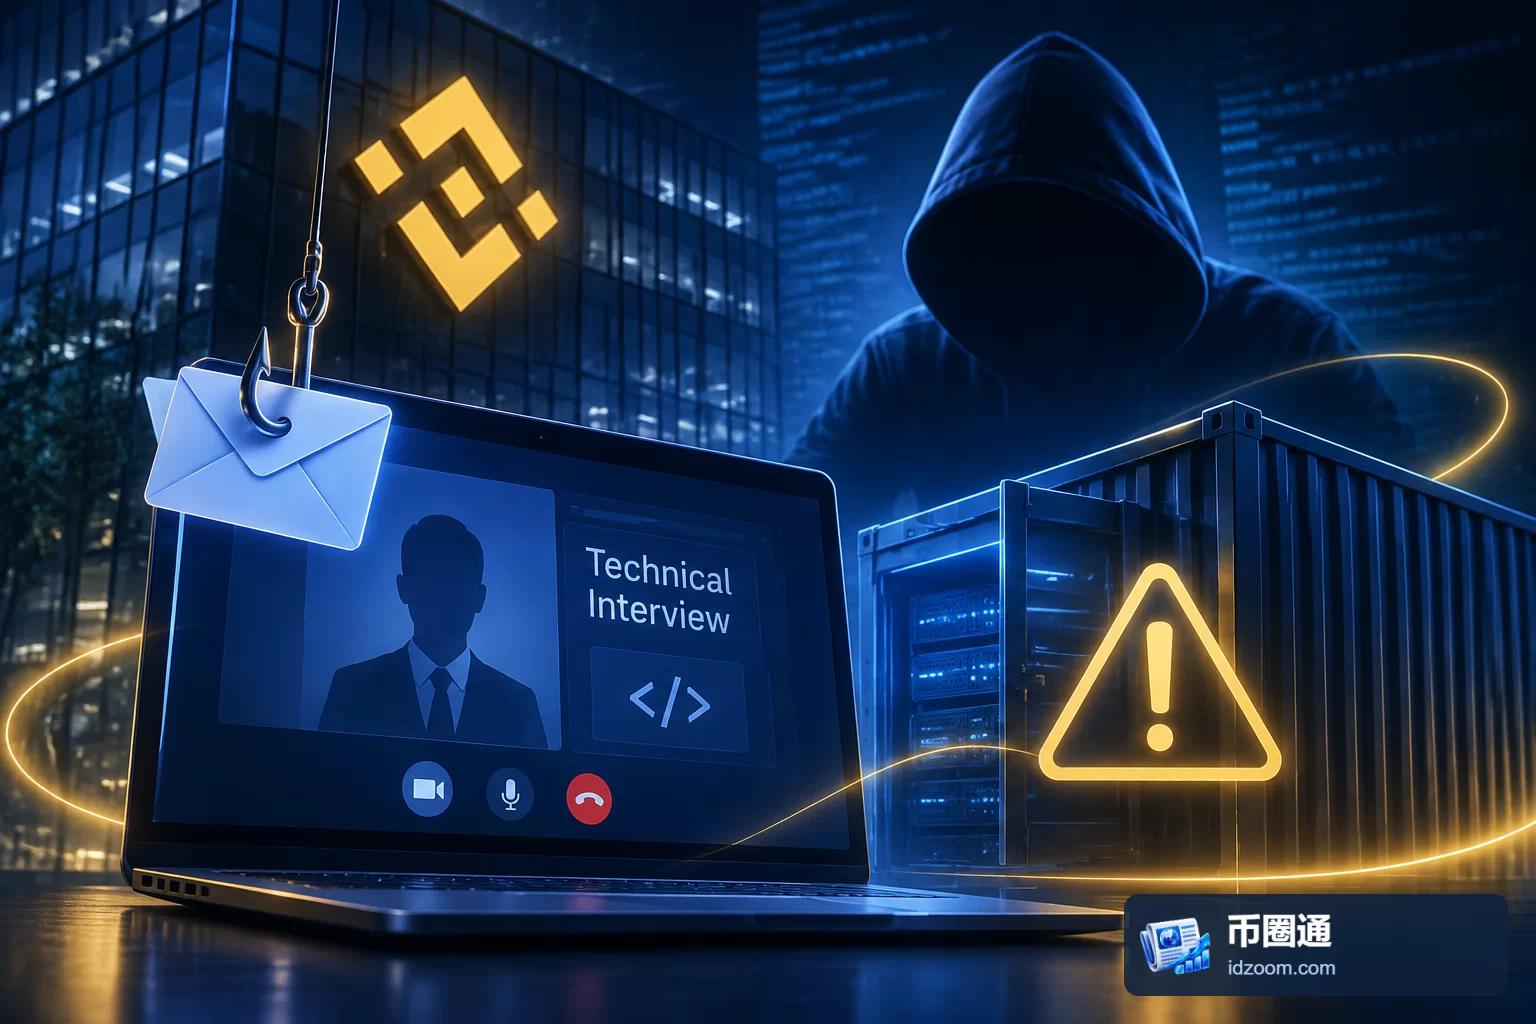
币安披露,一名员工疑似在一场虚假的招聘流程中被攻陷,攻击者冒充招聘人员,通过职业社交平台接触加密行业从业者,再将对话引向技术面试。
在后续编码测试中,受害者被要求在自己的电脑上运行相关文件。文件内含恶意软件,执行后可向攻击者开放设备访问权限。此次事件源于一名DevOps工程师的笔记本电脑被入侵,攻击者随后进入一个用于提款的服务容器。
美国联邦调查局(FBI)将这起攻击与名为TraderTraitor的朝鲜黑客组织联系起来,后者被指与Lazarus Group有关。币安此前也曾拦截多起采用类似虚假工作机会和编码测试的、与朝鲜有关的社会工程攻击,相关事件未造成损失。
“传染性面试”行动涉及数万台设备
这类手法与“传染性面试”(Contagious Interview)行动的特征相符。相关行动据报道于2025年12月至2026年7月期间活跃,在此期间感染超过3万台设备,影响7000个加密钱包。一份国际联合公告称,该行动转移资金约1070万美元。
攻击者通常先在LinkedIn等职业社交平台上冒充招聘人员,向加密公司开发者或其他员工发出看似真实的职位邀请。待交流转入技术面试后,再提供需要在个人设备上完成的编码测试,将恶意程序伪装成招聘环节的一部分。
交易平台加强内部防范
币安表示,公司每月会对员工开展模拟钓鱼攻击,并通过红队演练让内部团队模拟攻击者,以检验系统和人员的防御能力。
该事件显示,针对加密公司的攻击不只依赖基础设施漏洞,也可能从员工求职过程切入。对于平台和从业者而言,来自陌生招聘方的编码任务需要被视为潜在安全风险,并在隔离环境中谨慎处理。