安全风险可能绕过私钥本身
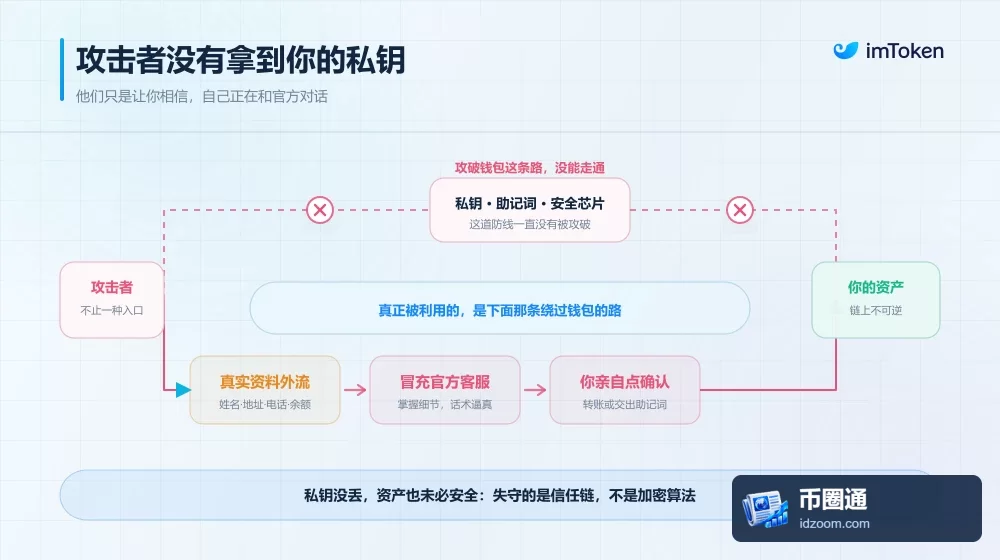
近期多起加密行业安全事件显示,用户资产和个人信息面临的风险并不局限于私钥泄露。攻击者可能利用员工设备、第三方安全工具、内部权限或交易审批流程,影响资产执行;数据泄露也可能为后续精准诈骗提供条件。
文中列举的案例包括:Bybit 事件涉及 Safe 开发者设备及钱包基础设施;Bitget 事件涉及第三方安全产品漏洞和内部高权限凭证;Binance 事件的完整攻击路径仍待确认。Coinbase 曾披露内部人员窃取部分用户资料,Keystone 则披露其网站遭未授权访问,部分购买记录及设备验证密钥受到影响。上述案例说明,即使私钥或助记词未直接泄露,交易控制、身份隐私和设备真实性等环节仍可能构成风险。
评估产品时关注控制权、隐私与安全机制
选择加密产品,可先厘清资产由谁控制。中心化交易平台通常通过账户体系和平台钱包管理资产,用户需要信任平台的托管、权限和运营机制;非托管钱包则由用户保管私钥并自行签名,但用户也需承担助记词备份、设备安全和交易核验责任。判断钱包时,可确认密钥在哪里生成、是否上传至服务端,以及能否在兼容钱包中恢复资产。
数据隐私同样重要。邮箱、手机号、身份资料、设备信息、购买记录和物流地址等信息若被集中关联,可能增加用户遭遇定向攻击的风险。还应审视产品是否只收集必要数据,并了解其代码可审查性、独立审计范围、漏洞反馈与修复机制,以及安全事件披露是否透明。开源或审计都不能单独证明产品绝对安全。
imToken披露其钱包安全设计
imToken表示,其软件钱包采用非托管架构,在本地生成私钥,不存储用户私钥和助记词;核心代码 TokenCore 自2018年起开源。imToken还称,软件钱包使用 iOS 和 Android 系统提供的安全随机数来源,imKey 硬件钱包则使用安全芯片内置的真随机数生成器。
在隐私和安全审查方面,imToken表示会使用 Sentry、Firebase 等工具进行错误报告和统计,但不会收集涉及钱包安全的敏感数据;同时与 SlowMist 等安全机构合作开展审计,并进行代码权限、版本更新、第三方依赖审查及上线前测试。这些属于其披露的产品实践,不等同于对产品安全性的独立结论。
离线签名与设备验证仍需用户配合
imToken支持通过二维码在离线钱包与观察钱包之间传递交易信息:联网设备构造未签名交易,离线设备核对并签名,再将签名结果传回联网设备广播。文中还介绍,imKey使用 Infineon SLE78 系列安全芯片,其底层 M7893 安全控制器平台通过 CC EAL6+ 增强认证,并提供设备绑定码、首次激活流程和激活状态查询等机制。
无论采用哪种方案,设备来源和使用流程都不能忽视。产品安全无法由单一技术或品牌承诺保证;用户还需结合资产控制权、数据收集范围、安全机制及持续响应能力作出判断,并妥善保管密钥、核验交易和设备状态。