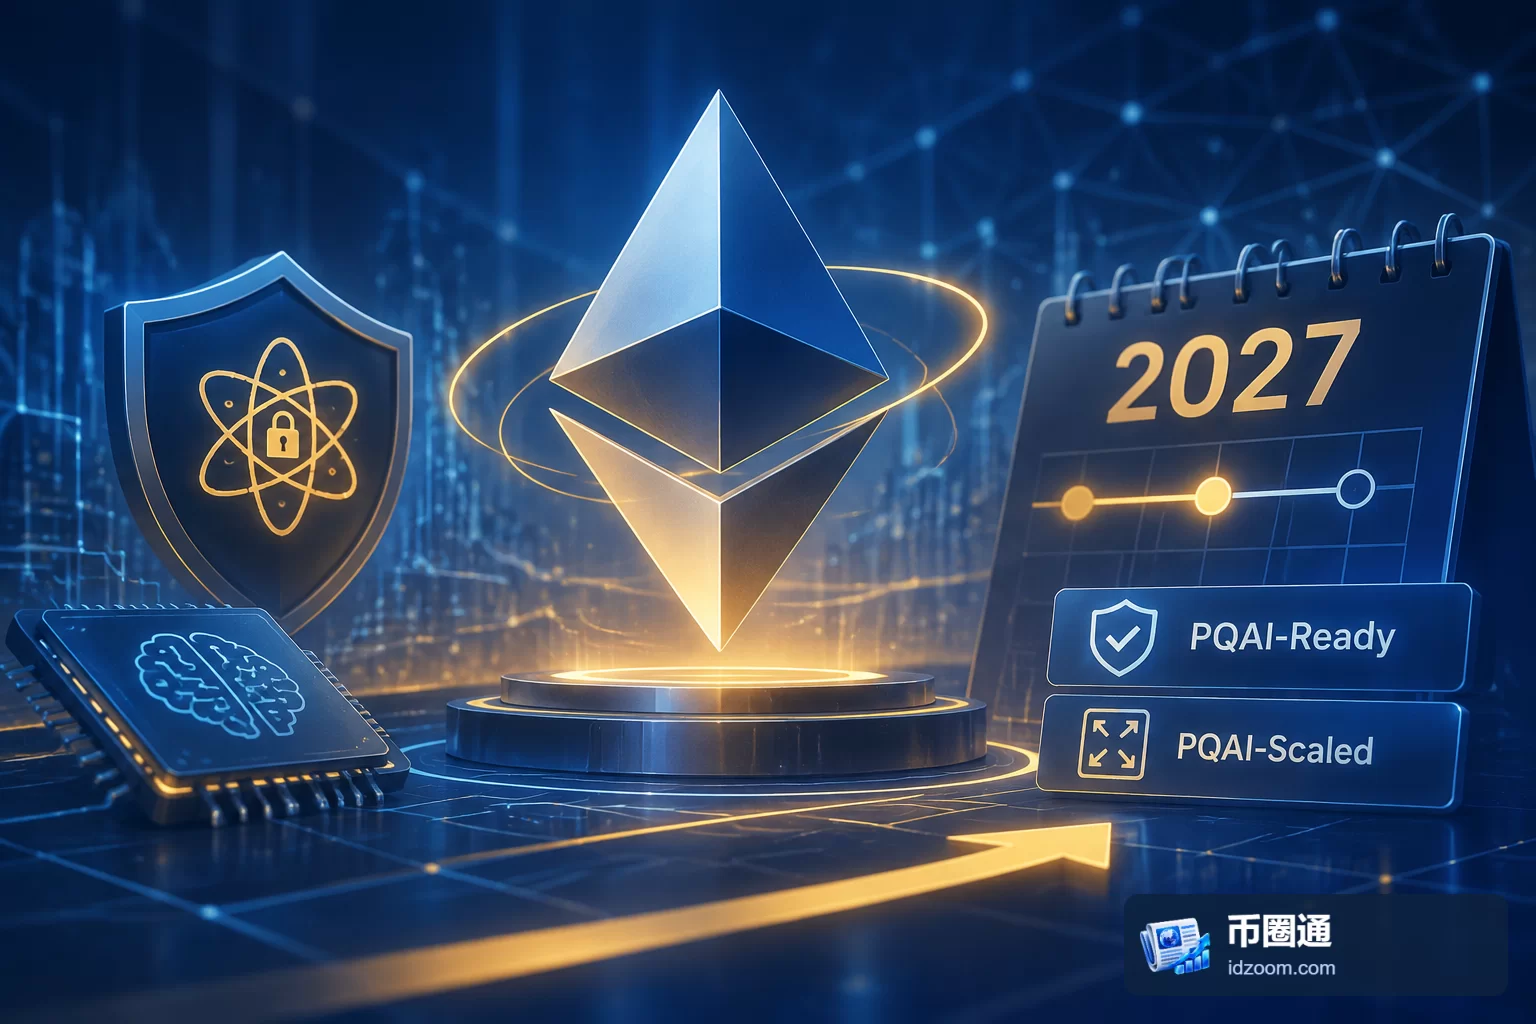
Ethlabs 在以太坊社区论坛提出“pqai27”计划,建议将抗量子(Post-Quantum)及具备抗 AI 攻击能力(Post-AI)的目标提前至2027年,并列为协议开发最高优先级。围绕这一目标,该团队建议重新评估 Hegotá 硬分叉的升级范围。提案的关键在于重新安排安全升级的先后顺序,同时区分“能够运行”与“全容量运行”两个阶段。
Hegotá升级范围面临重新取舍
Ethlabs 建议重新考虑不属于 pqai27 关键路径的功能,并宣布撤回此前为 Hegotá 争取的 Quick Slots 资源,转而投入 pqai27。这是团队对自身资源安排作出的调整;Hegotá 的整体升级范围是否随之变化,仍取决于后续协议开发安排,不能将建议视为已经确定的硬分叉路线图。
这项取舍的直接影响是开发优先级。如果安全目标成为主线,其他功能就需要重新衡量其对目标的必要性,以及是否占用关键开发资源。Quick Slots 资源转向说明,Ethlabs 已将优先级主张落实到自身投入,但尚不足以说明整个以太坊开发体系已完成同样的调整。
抗量子与抗AI对应不同安全环节
Ethlabs 提出这项计划的依据,是其认为 AI 正加速破解数学难题和发现软件漏洞,量子计算威胁的时间表也在提前。这些属于团队对风险演进的判断,并不意味着以太坊现有安全机制已被突破。
相应地,提案提出的措施覆盖两类问题:一类是采用依赖更少安全假设的密码学方案,另一类是强化客户端安全及形式化验证。形式化验证通过数学方法检查系统是否满足指定性质,其作用取决于验证范围和前提。由此看,抗 AI 攻击能力涉及软件实现与验证工作,不能仅凭更换签名方案就认定目标已经完成。
对网络参与者而言,这意味着需要分别观察密码学方案与客户端工程的进度。前者关系到账户签名、共识等基础机制,后者关系到这些机制如何被安全实现;任何一侧的进展,都不能自动替代另一侧的验证。
2027年目标分为可运行与全容量
初步路线设想是在 Hegotá 阶段引入抗量子共识机制和账户签名方案,使以太坊具备抗量子运行能力;随后再通过签名聚合及抗量子数据可用性方案,争取实现全容量运行。
Ethlabs 将2027年首先达到“pqai-ready”列为核心目标,而把全容量的“pqai-scaled”作为更具挑战性的延伸目标。这一区分决定了如何衡量提案:具备抗量子运行能力,并不等于已经完成全容量运行所需的全部工作。若只用一个年份概括整套计划,容易掩盖安全能力与容量目标之间的阶段差异。
签名聚合和数据可用性被放在后续阶段,也表明提案并未把基础安全改造与规模化问题视为同一项交付。评估其进度时,应分别看基础机制是否可用,以及后续方案是否足以支撑预期容量。
判断重点在于目标如何转成可验证交付
从这些安排看,pqai27 值得关注之处,是把长期安全风险转化为近期开发资源的具体取舍。其合理性仍需由实施结果支撑:只有共识机制、账户签名和客户端安全工作形成可检验的交付,优先级调整才会转化为实际能力。
具体风险在于路线调整、基础能力交付和容量扩展的进度可能不同步。后续应观察 Hegotá 是否采纳相关范围调整、抗量子共识与账户签名方案如何验证,以及签名聚合和数据可用性方案能否推进。2027年目前是 Ethlabs 提出的目标时间,而非以太坊已经确认完成升级的期限。