Linea已在主网启用Phylax的Credible Layer,将应用自行设定的安全规则接入交易排序环节:交易先经过模拟,若结果违反规则,就会在进入区块前被拒绝。这项于2026年1月27日至28日宣布的集成,为链上应用增加了一道执行前防线,其实际保护范围取决于应用是否接入,以及规则能否覆盖具体风险。
应用定义规则,排序器负责执行
Linea是ConsenSys开发的以太坊二层网络,采用zkEVM技术,以零知识证明验证批量交易,同时保持与以太坊执行环境兼容。此次Phylax技术接入了Linea的排序器及Linea Stack,后者也面向企业部署。排序器负责收集用户交易并将其排序成块,因此能够在交易进入区块前执行检查。
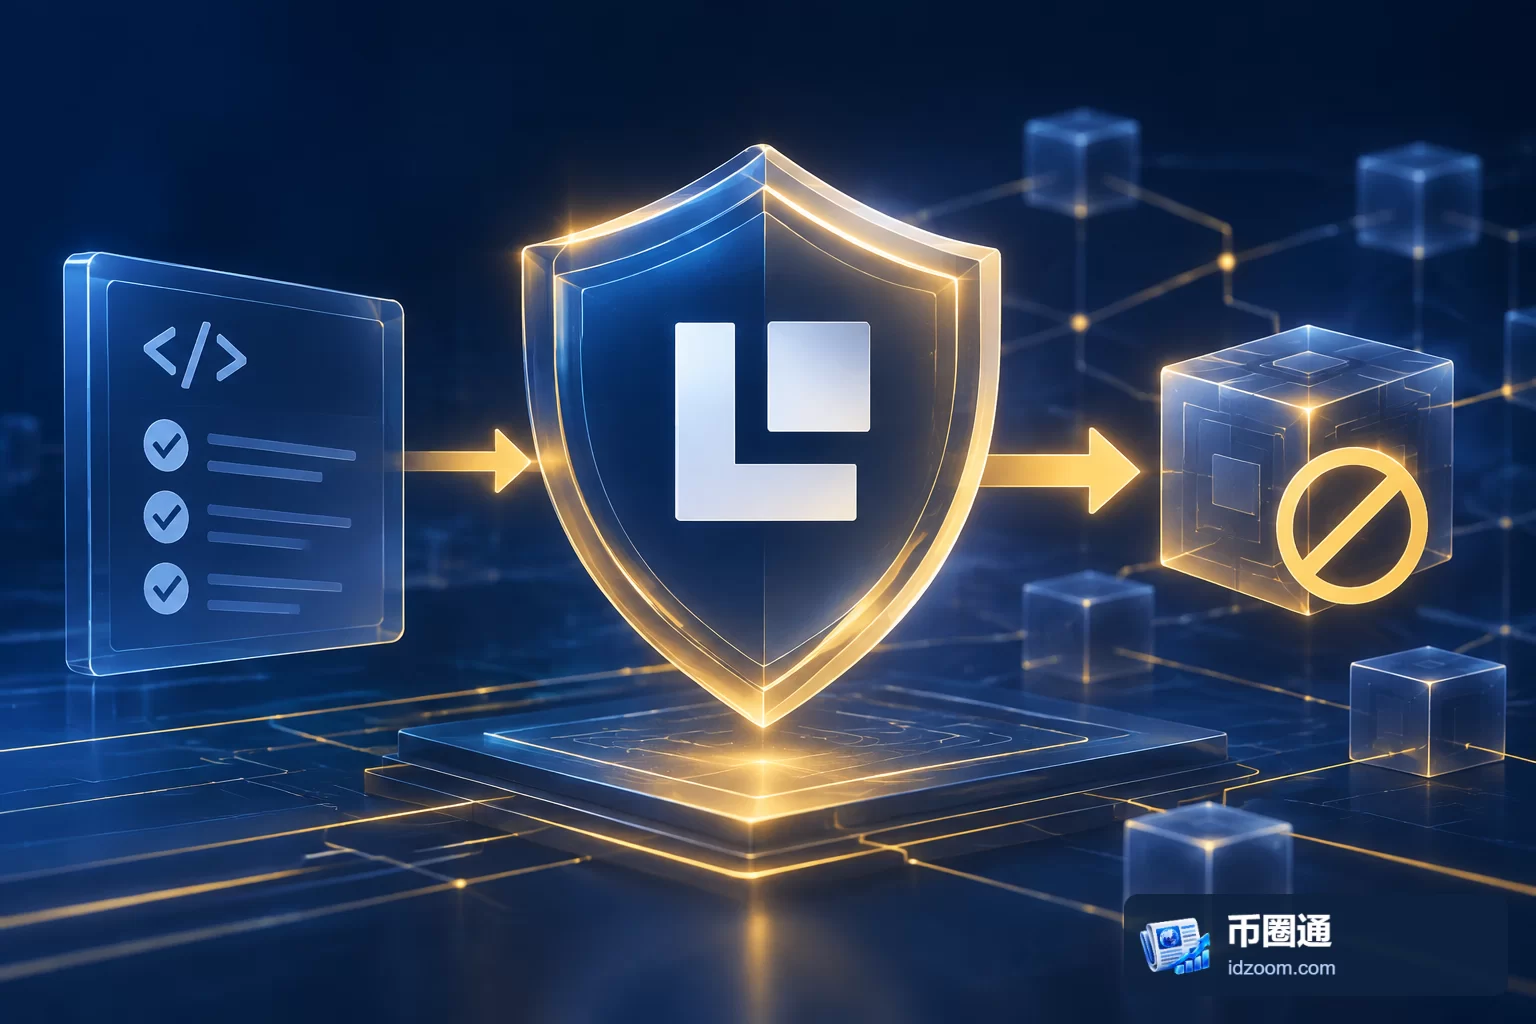
应用可以用Solidity编写称为“断言”的安全规则,即要求交易执行后始终成立的条件。例如,借贷协议可以规定,交易完成后资金池不得进入其定义的不安全状态。Credible Layer先模拟交易,再将模拟结果与断言比对,发现违反条件便拒绝该交易。
这一机制把应用对业务安全的理解转化为网络可执行的约束。规则由应用选择,网络承担检查与拦截,两者的职责由此分开;安全判断的具体内容仍依赖协议团队,而非由排序器统一定义。
无需修改合约,扩展已部署应用的防护手段
此次集成的一项关键安排是,应用无需修改不可变合约,也能添加并执行断言。对已经部署且无法升级的协议而言,这提供了补充保护的路径,不必仅为增加这类约束而重新部署合约。
检查发生在区块生产过程中,其作用不依赖监控机器人能否及时发现异常并作出响应。不过,这种确定性针对的是既定规则的执行:相同检查条件可以产生可预期的处置,并不意味着系统能够识别所有恶意行为。
Credible Layer采用与主交易流程并行运行的侧车架构,项目方称其不会增加延迟或影响吞吐量。这一性能描述仍需结合实际运行观察,不能仅凭架构安排便认定不同负载下均无额外影响。对于应用而言,安全检查能否持续执行、是否影响正常交易,也是采用该机制时需要一并考量的条件。
自愿接入决定保护范围,不能等同全网覆盖
Credible Layer采用自愿接入方式,Linea上的去中心化应用和采用Linea Stack的企业部署可以自行选择是否启用。首批参与协议包括Euler、Malda、Denaria和Turtle Club,Linea表示预计还会有更多应用加入。
从这些安排看,主网启用基础设施与所有应用获得保护之间仍有距离。用户与尚未配置断言的应用交互,不会因此自动获得这层额外防护。评价覆盖程度时,除了新增参与协议,还应关注其实际启用的规则及所覆盖的业务环节。
对企业部署而言,网络执行与应用自定规则的分工,提供了按业务要求配置约束的空间。但这种安排能否满足具体机构的需求,仍取决于规则设计和部署实践;首批协议接入本身,尚不足以证明企业端已经形成广泛采用。
真正的检验在规则质量与公开拦截结果
我们的判断是,此次变化的价值在于为应用增加了交易入块前的约束执行能力,而保护强度仍受断言质量限制。若攻击路径没有触碰已设条件,交易便可能通过检查;反过来,若规则范围过宽,也可能拒绝本应正常执行的交易。规则完整性与正常业务兼容性需要同时检验。
排序器承担过滤职责,也使交易接纳边界成为需要观察的问题。应用自行选择规则,有助于明确约束的来源,但并未消除对执行透明度的要求:哪些条件触发拒绝、规则如何调整,都关系到用户能否理解交易处理结果。
后续更有辨识度的证据,是四个首批协议之外的实际接入情况、企业部署是否启用该功能,以及公开可检验的攻击拦截案例。新增应用数量能说明采用进展,具体拦截结果才有助于判断规则在真实攻击下的有效性;两者不能相互替代。